Vet var
ni står
Inspect360 GRC är en plattform som kopplar samman ramverk, krav, policyer, risker, kontroller, bevis och revisioner i en kontinuerligt uppdaterad bild av hur er organisation styrs.
Processorienterat arbetsflöde: från ramverkskartläggning och policyägarskap till risk, bevis och kvalitetssäkring. Det håller registret aktuellt istället för att det sammanställs inför varje revision.
Hur det särskiljer sig från TRADITIONELL GRC
Inspect360
GRC
Koppla samman kraven
Styr risken
Bevisa efterlevnaden
Vad är Inspect360 GRC?
Styrning, risk and efterlevnad i en och samma vy
Inspect360 GRC kopplar samman de ramverk en organisation omfattas av, de policyer som skrivits för att uppfylla dem, riskerna som ligger bakom, och beviset för att dess kontroller faktiskt fungerar.
Det fastställer varje kravs aktuella status, istället för att estimera. Det håller även koll på var ägare saknas, saknat bevis och missade granskningsdatum som egna synliga mått, istället för att lämna det för någon att upptäcka.
Detta spelar större roll än det gjorde tidigare. NIS2, DORA och en växande mängd nationell lagstiftning kräver att organisationer visar vad de faktiskt gör, inte bara vad de har skrivit ner: vem som äger varje policy, om beviset bakom en kontroll är aktuellt, och vilken risk som kvarstår när den har tillämpats.
En checklista med kontrollkrav är inte ett styrningsprogram.
Hur det fungerar
Efterlevnad är resultatet av styrning, inte en separat övning
Ett styrningsprogram innebär att äga policyn bakom varje krav, hantera den underliggande risken, samla in bevis för att kontrollen fungerar, dokumentera beslutet och hålla hela bilden under granskning.
Kartlägg → Tilldela → Bedöm→ Bevis → Beslut →Säkerställ
Kartlägg:
Kartlägg kontrollkravet och dess tillämplighet.
Tilldela:
Risk och policy tilldelas namngivna ägare.
Bedöm:
Risk, åtgärd och kvarstående exponering.
bevis:
Dokument, loggar, godkännanden och certifikat.
Beslut:
Granska, godkänn, acceptera eller undanta.
Säkerställ:
Revidera, rapportera och håll det spårbart.
En bredare bild
En ramverkslista är inte er styrningsprofil
Utöver att veta vilka regler och standarder som gäller organiserar Inspect360 GRC hela programmet i fem kategorier, så att beslutsfattare kan välja den vy som bäst besvarar frågan de har framför sig:
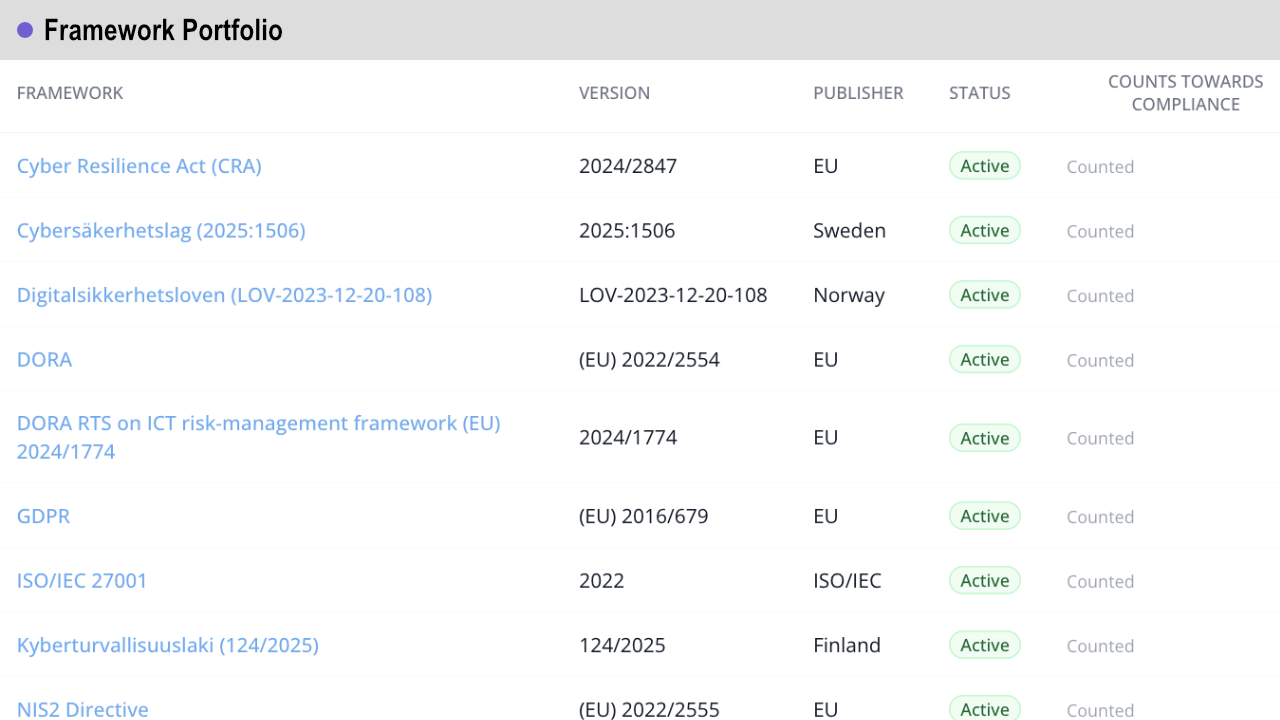

Ett underlag, fem ingångar
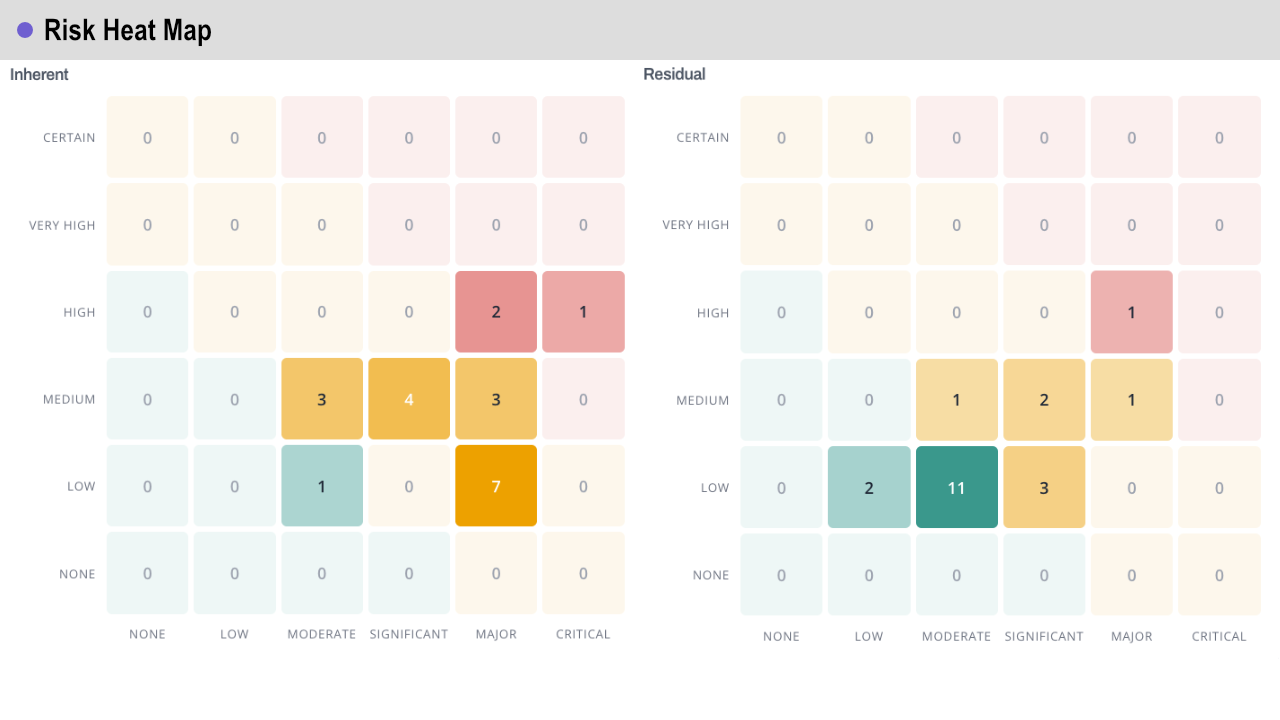
Risk i sitt sammanhang
En ramverksprocent utan ett beslut bakom är bara en siffra.
Ett krav kan vara helt uppfyllt på pappret och ändå medföra risk: det saknar ägare, dess granskning har passerat sitt datum, och beviset är inaktuellt.
I Inspect360 GRC har varje risk ett inneboende riskvärde, ett kvarstående riskvärde efter åtgärd, en namngiven ägare, en godkännare och ett nästa granskningsdatum. Värdet redovisas tillsammans med beslutet bakom det.
Se var en kontroll uppfyller flera krav
Regler och standarder överlappar varandra. Samma åtkomstpolicy, samma krypteringsstandard, samma incidenthanteringsrutin kan uppfylla krav i till exempel ISO 27001, NIS2, DORA och nationell lagstiftning samtidigt. De flesta program samlar ändå in bevis flera gånger.
Kontrollbiblioteket registrerar vad organisationen faktiskt gör, till skillnad från vad en enskild standard frågar efter. Bifoga beviset en gång, så kopplas det till varje krav som kontrollen gäller för.
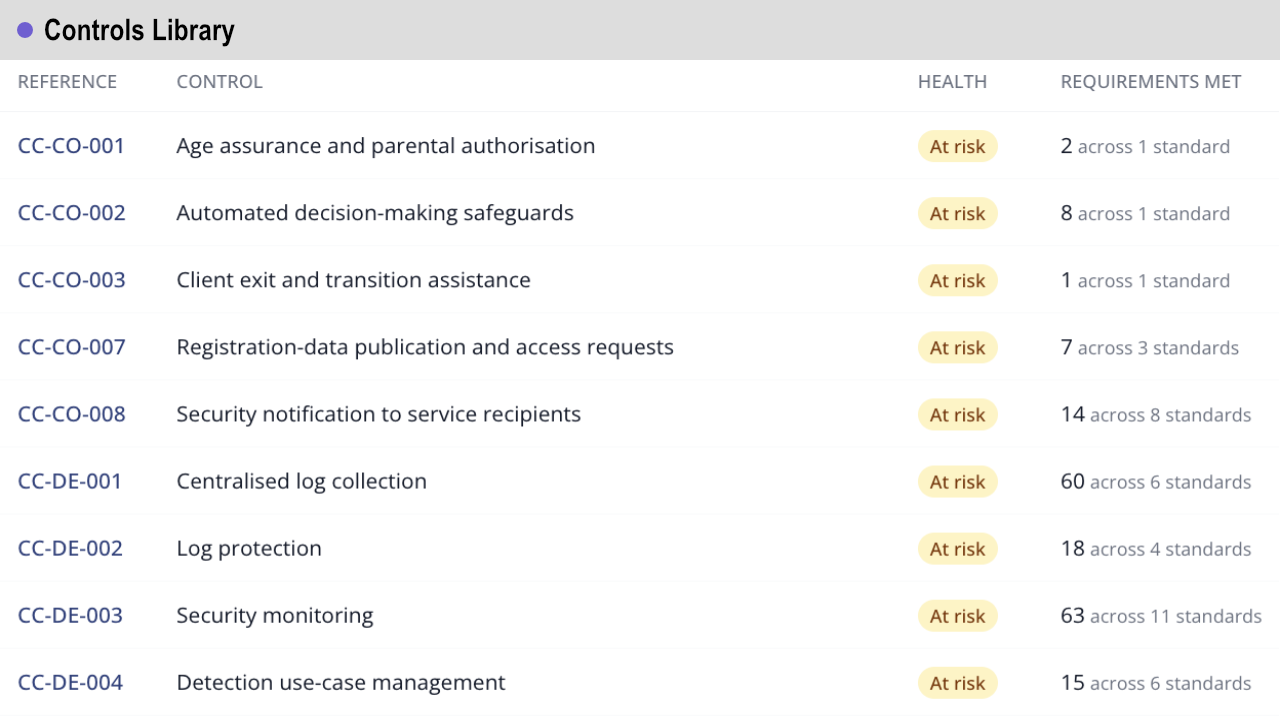
EN KONTROLL
Vad gör en specifik kontroll?
MÅNGA RAMVERK
Vilka krav, för vilka regler och standarder, gäller kontrollen?
ETT BEVISSPÅR
Bifoga det en gång och det gäller överallt där det är tillämpligt.
Efterlevnad börjar före revisionen
Inspect360 GRC behandlar efterlevnad som resultatet av tydlig styrning och kontrollerad riskhantering, inte som en separat övning.
STYRNING
Vem äger beslutet?
Definiera policyägarskap, godkännanderättigheter och granskningsintervall. Varje policy, standard och process har en namngiven ägare och en versionshistorik.
RISK
Vad är vi exponerade för?
Förstå inneboende och kvarstående exponering, åtgärdsstatus, accepterad risk, och vad som förändras när en kontroll försvagas eller en granskning uteblir.
COMPLIANCE
Kan vi bevisa vad vi gjorde?
Koppla samman krav, kontroller, bevis, revisioner och beslut med de skyldigheter som gäller för er organisation.
Kartlägg kravet → Styr risken → Bevisa regelefterlevnad
Styr varje policy och risk från start
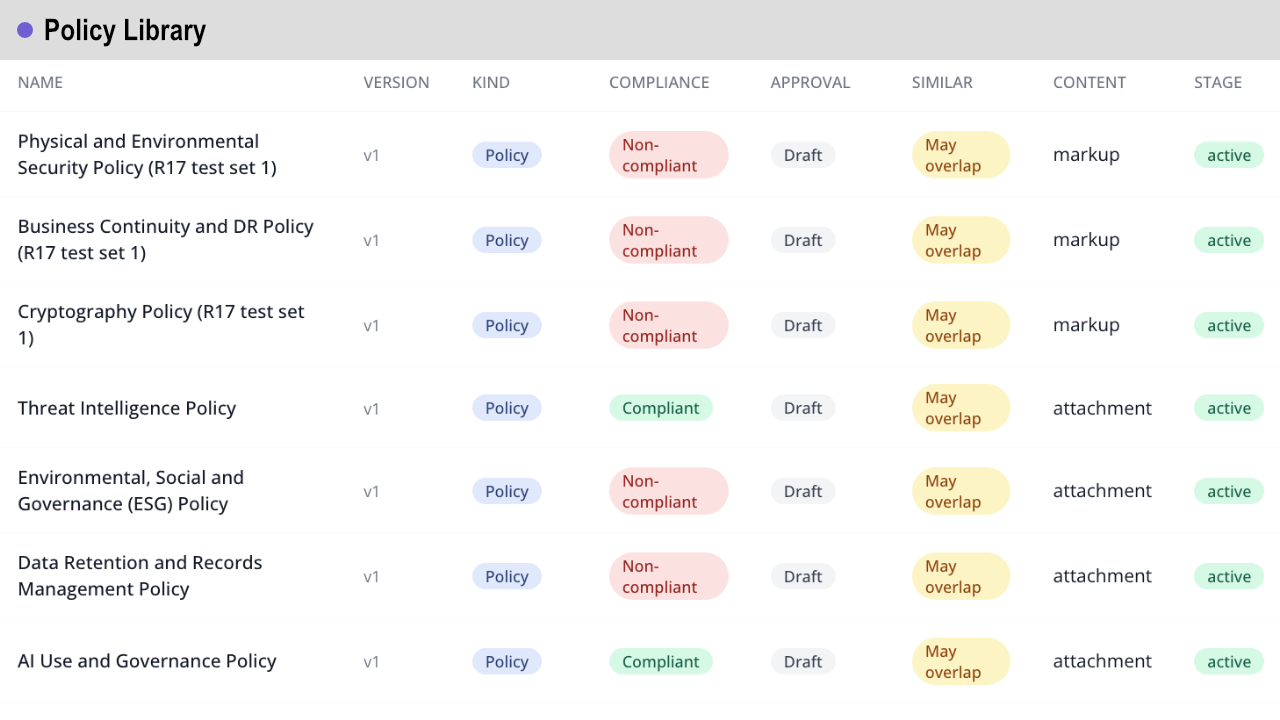
Varje policy i biblioteket har ett stadium, en ägare och en godkännare. Varje risk har en ägare, en godkännare och namngivna granskningsansvariga. Varje krav har ett tillämplighetsbeslut som finns dokumenterat istället för ett antagande.
Möt de krav som gäller
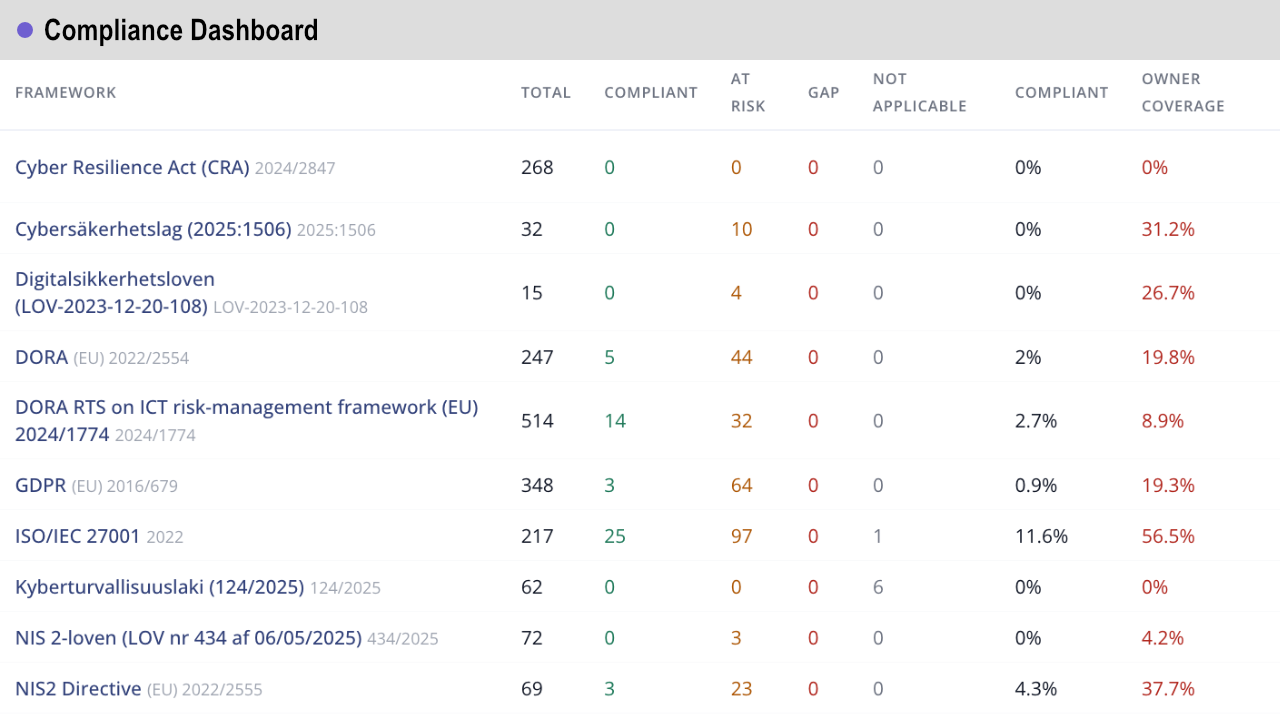
Inspect360 GRC kan registrera vilka krav som verkligen gäller för er organisation, istället för att behandla varje klausul i varje standard som lika relevant. Ett ramverk kan antas, bedömas och markeras som inte tillämpligt för de delar som inte gäller, med resonemanget bevarat i registret.
Syftet är enkelt. Möt de krav som gäller för er organisation, inte de som råkar finnas i en standard.
Vet vilka regelverk ni uppfyller
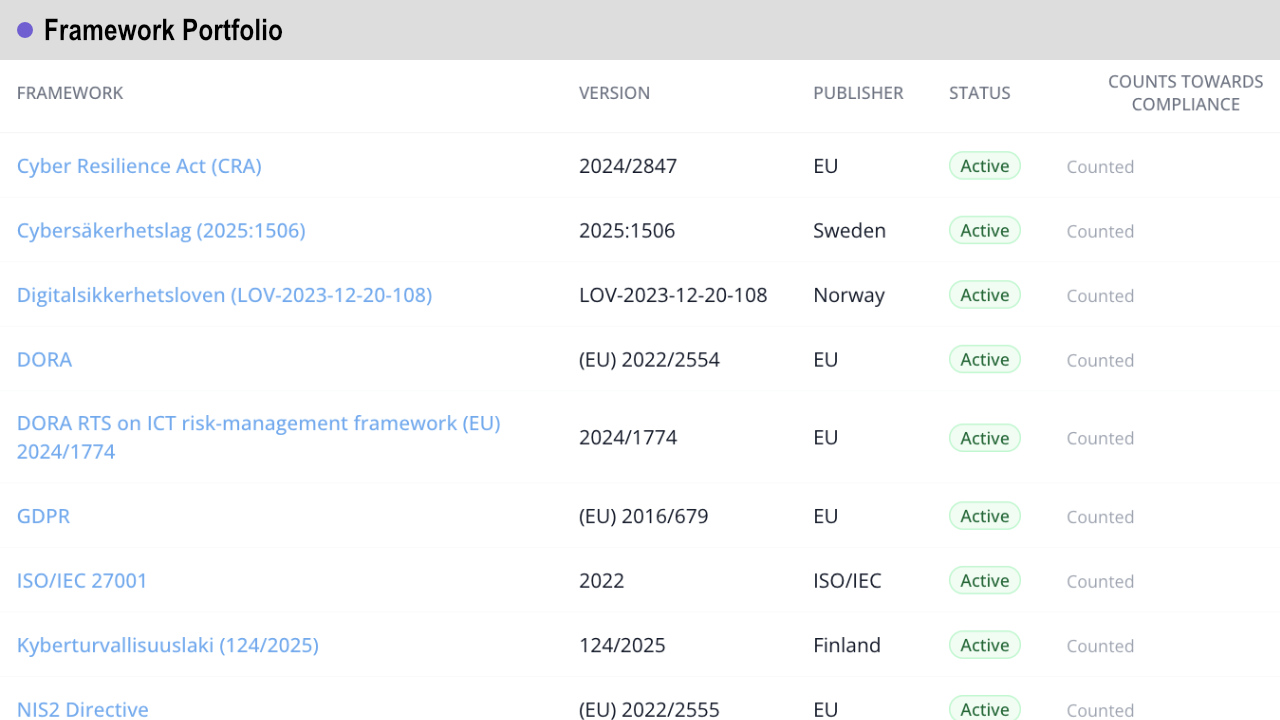
Efterlevnad är också jurisdiktionell. Ramverksportföljen omfattar till exempel EU-reglering vid sidan av den nationella lagstiftning som gäller på varje marknad, båda spåras samtidigt.
Syftet är att till exempel ett svenskt krav, ett norskt och ett danskt ägs, styrks med bevis och rapporteras separat, eftersom de är separata skyldigheter.
Risk står inte stilla
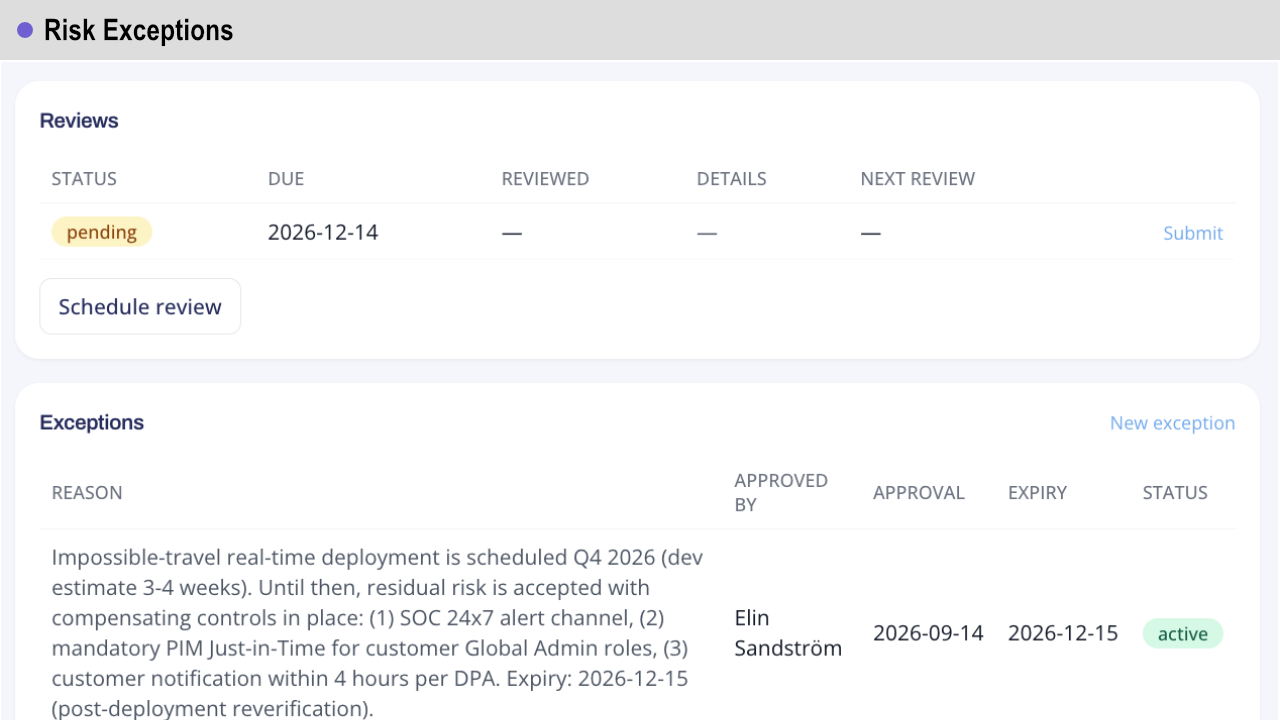
En bedömning fångar en risk vid ett givet tillfälle. Ägarskap förändras, kontroller försvagas och undantag löper ut. Inspect360 GRC håller risken, dess åtgärd och dess granskningshistorik sammankopplade, så att registret blir levande istället för en årlig ögonblicksbild.
Varje accepterad risk har en egen undantagspost med skälet till att den accepterades, vem som godkände den och när godkännandet upphör att gälla. En accepterad risk är inte per automatik accepterad på obestämd tid.
Svar ni kan kontrollera, beslut ni fortfarande äger
Inspect360 GRC använder AI för att minska repetitivt arbete och lyfta fram det som behöver uppmärksammas, utan att ta bort ansvaret från de som äger beslutet.
Vad behöver göras idag
Lyfter fram det som är försenat, utestående, eller väntar på åtgärd från en specifik ansvarig person.
Hitta luckorna
Tydliggör vad som saknas i leverantörs-, policy- eller kontrollunderlag.
Varför är detta flaggat?
Förklarar resonemanget bakom en status, inte bara statusen.
Föreslår granskningsintervall
Föreslår ett granskningsintervall baserat på underlagets egen riskprofil.
Extrahera förpliktelser
Plockar ut de specifika förpliktelserna ur ett dokument eller avtal för granskning.
Vilken rapport besvarar detta?
Pekar på den rapportmall som redan täcker frågan som ställs.
Vet vad som var känt, vem som beslutade, och vad som hände sedan
När en tillsynsmyndighet, revisor eller styrelseledamot frågar, ska svaret inte vara baserat på ett inaktuellt kalkylblad eller på att hitta en policy som ingen kan lokalisera.
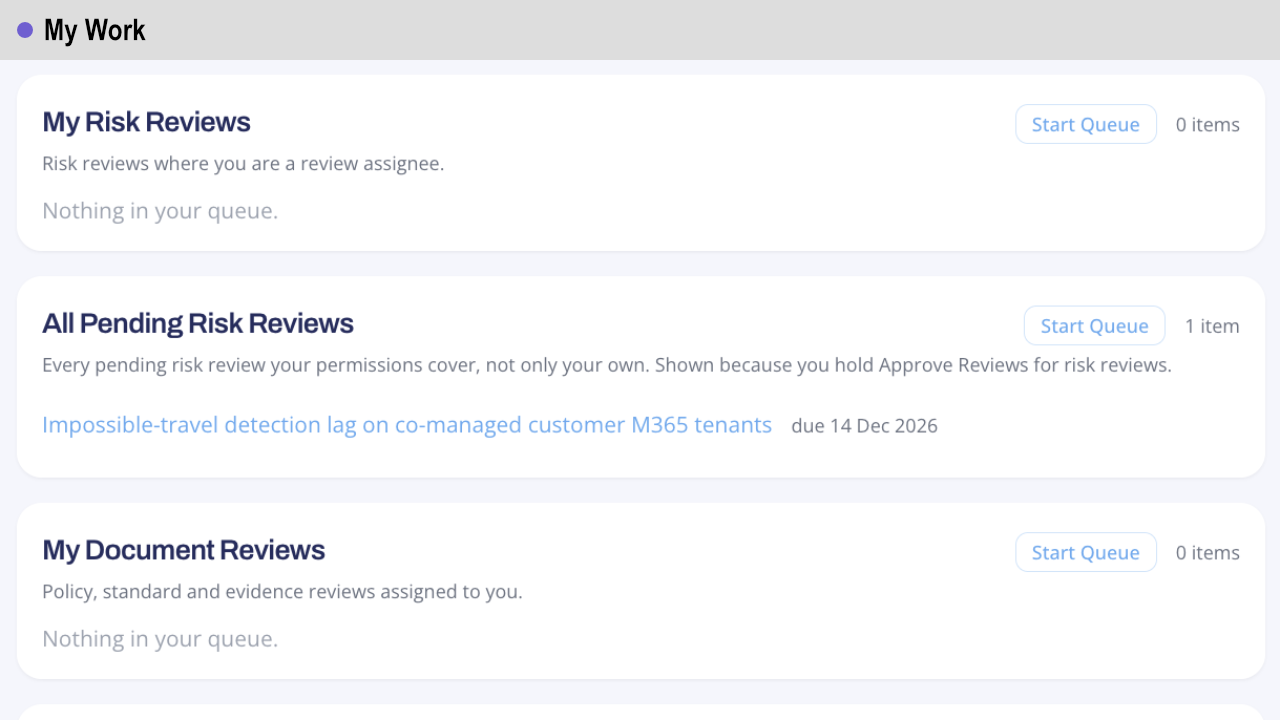
Inspect360 GRC håller revisionsprogrammet, bevis, policygranskningar, riskbeslut och undantag sammankopplade, så att underlaget för hur organisationen styrts alltid finns tillgängligt.
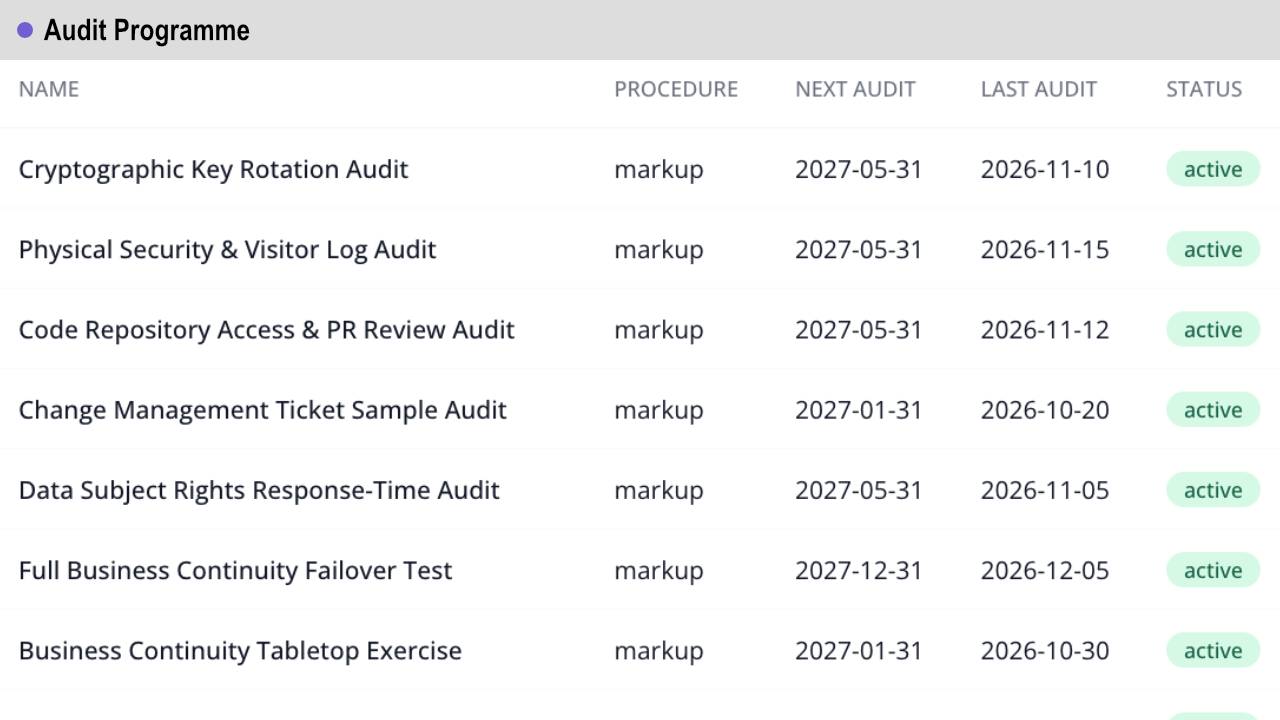
Vad som var känt:
Kravet, kontrollen och det bevis som fanns tillgängligt vid tidpunkten.
Vad som beslutades:
Vem som granskade, godkände, accepterade eller beviljade ett undantag.
Vad som hände sedan:
Ny bedömning, åtgärd, eskalering och avslut.
Styrning ägs inte av en enda avdelning
Olika team har olika delar av helhetsbilden. Inspect360 GRC ger dem en gemensam plats att bidra, granska och agera, utan att tvinga in alla i samma roll.
Risk & Efterlevnad
Äger ramverken, kontrollerna och granskningsintervallet bakom dem.
Inköp
Tar in leverantörs- och partnerrisk från Inspect360 TPRM.
Säkerhet
Förstår teknisk exponering, incidenter och kontrollernas hälsotillstånd.
Revision
Äger revisionsprogrammet och håller bevisen för kvalitetssäkring spårbara.
Juridik & Integritet
Äger dataskyddsförpliktelserna och beviset bakom dem.
Ledning & Styrelse
Ser organisationen i fem kategorier, och vad som behöver ett beslut.
Ett system. Gemensam intelligens. Tydligt ansvar.
Väx när ni är redo
Inspect360 GRC kräver inte fullskalig mognad från dag ett. Organisationer kan börja med en kontrollerad grundnivå för ramverk och policyer, och sedan lägga till djupare risk-, kvalitetssäkrings- och tvärramverkskapacitet allt eftersom programmet mognar.
01
Grund
- Ramverkskartläggning
- Policybibliotek
- Tillgångsregister
- Riskregister
- Tillämplighetsbeslut
02
Styr
- Policyägarskap
- Granskningsintervall
- Kontrollbibliotek
- Bevisarkiv
- Efterlevnadsdashboard
03
Bedöm
- Riskbehandling
- Undantag
- Revisionsprogram
- Incidentlogg
- Frågeformulär
04
Säkerställ
- Styrelse- och schemalagd rapportering
- AI-stöd
- Återanvändning av kontroller över flera ramverk
- Tredjepartsrisk via
Inspect360 TPRM
Ni behöver inte implementera hela Inspect360 GRC för att dra nytta av Inspect360 GRC.
Mindre dubbelarbete, färre blinda fläckar och spårbara beslut.
Mindre dubbelarbete
Kartlägg en kontroll en gång och återanvänd den i alla ramverk den är tillämplig för.
Spårbara beslut
Varje accepterad risk och undantag bär med sig vem som beslutade, och när det upphör att gälla.
Färre blinda fläckar
Se vilka krav som saknar en ägare, bevis, eller en schemalagd granskning.
Mindre jagande
Återanvänd information och bevis mellan krav istället för att samla in det upprepade gånger.
Enklare kvalitetssäkring
Håll bevisen för bedömningar, beslut och åtgärder redo för granskning.
Ett sammankopplat underlag
Ramverk, policyer, risker, kontroller, bevis, incidenter och revisioner på ett och samma ställe.
Vanliga frågor
Räcker det inte med ett kalkylblad över ramverk och policyer?
Nej. En ramverkslista och en mapp med policyer är en utgångspunkt, inte ett styrningsprogram. Effektiv styrning kräver också att man vet vem som äger varje policy, om beviset bakom en kontroll är aktuellt, vilken risk som ligger bakom varje krav, och vem som beslutade vad och när. Inspect360 GRC kopplar samman dessa aktiviteter till ett spårbart underlag.
Hur skiljer sig Inspect360 GRC från ett kalkylblad för efterlevnad eller ett generiskt GRC-verktyg?
Generiska verktyg behandlar varje ramverk som en separat övning. Inspect360 GRC kartlägger kontroller en gång och återanvänder dem i alla ramverk de är tillämpliga för, så att bevis som samlats in för en standard även gäller för de andra den täcker, istället för att samlas in på nytt varje gång.
Hur förhåller sig Inspect360 GRC till Inspect360 TPRM?
De är kompletterande produkter på samma plattform. Inspect360 TPRM hanterar de leverantörer, underleverantörer och beroenden som en organisation förlitar sig på. Inspect360 GRC är där den tredjepartsrisken blir en del av den bredare styrningsbilden, tillsammans med intern policy, risk, kontroller och revision. Leverantörs- och partnerunderlag delas mellan de två istället för att dubbleras.
Ersätter Inspect360 GRC vårt befintliga GRC-program?
Nej. Det stärker ett befintligt program genom att koppla samman ramverk, policyägarskap, risk, bevis och beslut som vanligtvis är utspridda över kalkylblad, delade enheter och e-post. Det kompletterar etablerad styrning istället för att kräva att ni byter ut den.
Behöver alla ramverk samma nivå av styrning?
Nej. Tillämplighet är ett beslut, inte ett antagande. Inspect360 GRC registrerar om ett ramverk eller ett krav är klart, ännu inte påbörjat, eller inte tillämpligt för er organisation, så att insatsen fokuseras på det som verkligen gäller.
Behöver vi implementera allt på en gång?
Nej. Inspect360 GRC är utformat för att växa med er organisation. Ni kan börja med ramverkskartläggning, policyägarskap och ett riskregister, och sedan lägga till riskbehandling, revisionsprogram, bevishantering och tvärramverkskartläggning av kontroller allteftersom er styrning mognar.
Hur många ramverk kan vi hantera samtidigt?
Det finns ingen fast gräns, och nationell lagstiftning hanteras separat från det EU-instrument den införlivar. Plattformens egen portfölj hanterar EU-reglering och nordisk nationell lagstiftning sida vid sida, där var och en rapporteras separat.
Kan vi använda våra egna policyer och kontroller, eller bara ett standardbibliotek?
Inspect360 GRC innehåller ett grundläggande policy- och kontrollbibliotek, och organisationer kan lägga till sina egna. Varje policy har en versionshistorik, en ägare, en godkännare och en efterlevnadsstatus, oavsett vilket bibliotek den kommer från.
Hur använder Inspect360 GRC AI?
AI stödjer arbete som att lyfta fram det som behöver uppmärksammas, sammanfatta var ett underlag har luckor, förklara varför något är flaggat, föreslå ett granskningsintervall, och plocka ut förpliktelser ur ett dokument. Det minskar manuellt arbete, inte det ansvariga beslutsfattandet. Det mänskliga ansvaret ligger kvar hos den relevanta organisatoriska rollen.
Hur hjälper Inspect360 GRC till vid revisioner?
Plattformen upprätthåller ett spårbart underlag över ramverk, policyer, kontroller, bevis, riskbeslut, undantag och revisionsaktivitet.
Var lagras och skyddas vår data?
Inspect360 GRC är hostat inom EU. Information, bevis, bedömningar och beslut lämnar aldrig regionen, vilket är viktigt för förpliktelser enligt NIS2, DORA och GDPR, samt för kunder med krav på datalokalisering inskrivna i sin egen styrning.
Åtkomst styrs genom rollbaserad åtkomstkontroll (RBAC), med stöd för SSO/OAuth och MFA. Data krypteras både under överföring och i vila, och aktiviteter registreras i ett revisionsspår. Detaljerade krypteringsstandarder och våra åtaganden för säkerhetskopiering och återställning finns dokumenterade i vår säkerhetsbilaga, som tillhandahålls på begäran.
Är Inspect360 tillgängligt på flera språk?
Ja. Inspect360s gränssnitt är tillgängligt på engelska och de nordiska språken. Ytterligare språk läggs till vid behov, inledningsvis genom AI-assisterad översättning, och förfinas sedan över tid baserat på användarnas återkoppling. Användare kan skicka in språkkorrigeringar eller förslag var som helst i applikationen, vilka går direkt till vårt ärendehanteringssystem. Detta gör att vi kan stödja nya språk snabbt samtidigt som vi kontinuerligt förbättrar kvaliteten på befintliga.
Vet var ni står
Koppla samman kraven. Styr risken. Bevisa efterlevnaden.
Njordium har sin bas i Norden, och namnet kommer från Njord, havsguden i nordisk mytologi, som symboliserar insikt och djup förståelse bortom ytan, en passande referens för ett företag grundat för att vägleda organisationer som navigerar i cyberlandskapet.